
× ![]()
Kejahatan Siber di Era Kecerdasan Buatan: Belajar dari Kebocoran Data Fore dan Gangguan Lemari Pendingin di Eropa

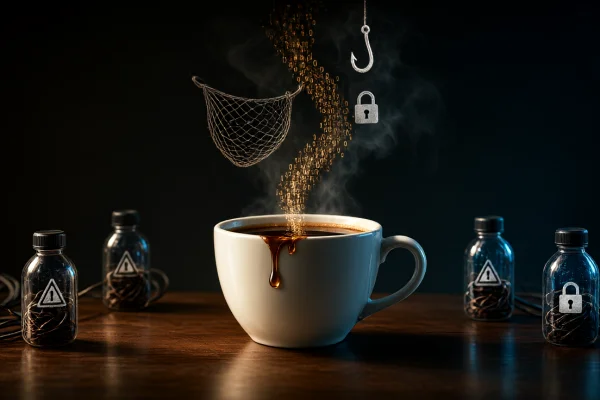
Kejahatan siber yang terjadi sekarang ini tidak lagi hanya mengincar bank atau perusahaan teknologi. Dalam beberapa pekan terakhir, dua peristiwa berbeda menunjukkan bahwa risikonya sudah masuk ke kehidupan sehari-hari. Di Indonesia, data pribadi pelanggan sebuah kedai kopi diduga bocor. Di Eropa, lemari pendingin supermarket dipaksa menjadi panas. Keduanya memberi pelajaran yang sama: keamanan digital harus dirancang sejak awal, bukan dibenahi setelah insiden terjadi.
PT Fore Kopi Indonesia Tbk mengakui pada 28 Oktober 2026, melalui siaran pers dan unggahan di media sosial korporat, bahwa salah satu platform pengelolaan data pelanggannya diakses tanpa izin. Menurut klaim perusahaan, insiden ini berdampak pada hingga 5,7 juta akun. Data yang mungkin terekspos meliputi nama, email, nomor telepon, tanggal lahir, jenis kelamin, alamat, PIN dalam bentuk hash, dan riwayat pembelian, sebagaimana dilansir di beberapa media nasional. Rincian ini masih bersumber dari pernyataan perusahaan dan belum diuji oleh pihak independent, jadi tidak menutup kemungkinan baik jumlah akun yang terdamak maupun data yang terekspos bisa lebih dari itu.
Dalam hal transparansi, Fore patut diapresiasi karena bergerak cepat, mengakui insiden, dan menghubungi pelanggan melalui email serta WhatsApp resmi. Meski begitu, publik belum mengetahui lebih detail, kapan akses itu terjadi, bagaimana caranya, dan siapa pelakunya. Tanpa informasi tersebut, pelanggan sulit menakar risiko yang mungkin menimpa dirinya. Pakar keamanan siber Alfons Tanujaya dari Vaksincom, sebagaimana dilansir dari AFU.ID, menilai keterbukaan Fore patut dihargai, tetapi keterbukaan itu tidak menggantikan kewajiban memperbaiki sistem.
Dari kasus ini, ada tiga pelajaran yang layak direnungkan. Pertama, data yang aman adlah data tidak dihimpun. Untuk memesan kopi, tanggal lahir, jenis kelamin, dan alamat lengkap hampir tidak diperlukan, tetapi data semacam itu kerap tetap diminta kepentingan promosi dan analitik. Kedua, basis data program loyalitas memiliki nilai tinggi bagi pelaku kejahatan. Jutaan kontak yang disertai riwayat belanja menjadi bahan empuk bagi penipuan yang disasarkan secara spesifik. Ketiga, data yang sudah di-hash belum tentu aman. Pakar menilai PIN pendek yang hanya di-hash tetap dapat ditebak, sehingga pengamanannya memerlukan algoritma yang tepat, garam (salt), pembatasan percobaan, dan autentikasi tambahan.
Dari sisi regulasi, kerangka hukumnya sebenarnya sudah tersedia. UU Pelindungan Data Pribadi (UU No. 27 Tahun 2022) menempatkan pihak yang menghimpun data sebagai pengendali data yang memikul tanggung jawab penuh atas keamanannya. Peraturan pelaksananya, PP No. 33 Tahun 2026, baru berlaku 16 Januari 2027. Menurut CNBC Indonesia, lembaga pengawas perlindungan data pribadi belum terbentuk meskipun aturannya sudah ada. Akibatnya, kepatuhan masih sangat bergantung pada itikad masing-masing pelaku usaha.
Pada 1–2 November 2026, sistem pendingin supermarket di sedikitnya tujuh hingga delapan negara Eropa mengalami lonjakan suhu. Dalam beberapa kasus, suhu dilaporkan naik hingga sekitar 50 derajat Celsius sehingga makanan harus dibuang, sebagaimana dilansir dari sejumlah media. Gelombang serangan ini juga menyasar sektor kesehatan. Menurut DW Indonesia, tiga bank darah di Prancis menjadi target, dan upaya menaikkan suhu penyimpanan plasma berhasil digagalkan sebelum menimbulkan kerusakan. Otoritas setempat menyatakan tidak ada produk darah yang hilang. Serangan serupa di Prancis sebelumnya telah terjadi sekitar tiga minggu sebelumnya, menurut pemberitaan SafeState.
Menurut pakar keamanan dari Howest University, sebagaimana dikutip Around Prague dari Reuters, penyebab utamanya tergolong sederhana tetapi serius. Antarmuka pengendali diekspos langsung ke internet, kata sandi pabrik tidak diganti, dan sebagian perangkat masih memakai versi lama yang memiliki celah yang sudah diketahui. Peretas diduga cukup mencoba login dengan akun "admin" dan kata sandi seperti "12345". Pihak berwenang Eropa menilai serangan berulang ini mengganggu rantai pasok pangan, sedangkan pelakunya belum diketahui. Pemerintah Rusia membantah tuduhan keterlibatan dan menyebut bukti yang diajukan belum memadai, sebagaimana dilansir dari Laodong.vn.
Apakah Kedua Kasus Ini Berkaitan?
Secara teknis, kedua peristiwa ini belum terbukti berhubungan. Kasus Fore belum dikaitkan dengan celah PHP2Shell (CVE-2026-109618 dan CVE-2026-109619), dan kedekatan waktunya masih berupa hipotesis. Serangan terhadap lemari pendingin juga belum dikaitkan dengan pelaku tertentu. Meski demikian, keduanya memperlihatkan pola kelemahan yang serupa. Sistem yang terhubung ke internet tanpa pengamanan memadai menjadi titik masuk di kedua kasus. Kredensial yang lemah dan tidak diganti, seperti PIN pendek dan kata sandi pabrik, juga berperan. Pembaruan yang tertunda membuat celah yang sudah diketahui tetap terbuka. Pada akhirnya, dampaknya melampaui layar: kebocoran data merugikan privasi, sedangkan gangguan pendingin mengancam pangan dan layanan kesehatan.
Pelajaran di atas relevan bagi pengelolaan perguruan tinggi yang saat ini hampir semuanya sudah tersistem. Universitas mengelola data mahasiswa, dosen, dan keuangan, serta menjalankan banyak sistem daring, mulai dari portal akademik hingga perangkat laboratorium yang terhubung jaringan. Satu kredensial lemah atau satu layanan yang lupa diperbarui dapat membuka akses ke sistem yang jauh lebih luas.
Melihat fenomena yang banyak bermunculan, kecerdasan buatan berpotensi mengubah lanskap kejahatan siber. Pandangan berikut merupakan analisis penulis, bukan temuan penelitian. Pertama, serangan akan semakin murah dan semakin personal. AI dapat menyusun pesan penipuan yang meniru gaya bahasa sebuah merek atau kampus dengan sangat meyakinkan, sehingga notifikasi palsu seperti yang diperingatkan Fore kepada pelanggannya akan makin sulit dibedakan dari yang asli. Kedua, pemindaian celah akan semakin cepat. Jarak antara pengumuman celah dan eksploitasinya kini dapat hanya berselang hitungan jam, sebagaimana tampak pada kasus PHP2Shell. Ketiga, sistem fisik kian menjadi sasaran. Internet of Things, sistem kendali industri, dan perangkat rumah sakit semakin banyak terhubung, sehingga dampak serangan tidak lagi berhenti pada data. Keempat, data untuk melatih model AI itu sendiri menjadi aset berisiko yang menuntut standar keamanan dan privasi lebih tinggi.
Di sisi lain, AI juga dapat menjadi alat pertahanan, misalnya untuk mendeteksi anomali suhu, pola login mencurigakan, atau lalu lintas data yang tidak wajar. Namun teknologi secanggih apa pun hanya efektif jika dasar keamanannya sudah beres. Tidak ada AI yang dapat menutupi kata sandi yang lemah.
Kasus Fore dan gangguan pendingin di Eropa menunjukkan bahwa pencegahan jauh lebih murah daripada pemulihan. Pelaku usaha dapat mulai dengan mengumpulkan hanya data yang benar-benar diperlukan dan membatasi masa simpannya. Mereka juga perlu mengganti semua kata sandi bawaan, mengaktifkan autentikasi dua faktor, tidak mengekspos panel kendali langsung ke internet, serta menambal celah kritis dalam hitungan hari, bukan bulan. Institusi pendidikan pun memerlukan langkah serupa, ditambah kesiapan rencana respons insiden dan komunikasi terbuka kepada publik.
Bagi civitas akademika, pertanyaan yang patut diajukan bukan hanya "apakah kita aman", melainkan "data apa yang kita kumpulkan, mengapa kita mengumpulkannya, dan siapa yang bisa mengaksesnya". Kepercayaan publik dibangun dari kemampuan menjawab pertanyaan tersebut dengan jujur.
Postingan Terbaru
10 November, 2026
MEMPERHALUS POLA DATA YANG DITERIMA AGAR MENGHASIL...
10 November, 2026
Menggagalkan Keburukan
10 November, 2026
Suka Bertanya, Ketika Ditanya Balik Marah
09 November, 2026
PEREMPUAN JUGA PERLU DIDENGAR
07 November, 2026